Введение
Современные локальные вычислительные сети представляют собой сложные информационные системы, включающие рабочие станции, серверы, сетевые устройства и средства централизованного управления. Обеспечение безопасности таких систем требует не только предотвращения первоначального проникновения, но и своевременного выявления действий нарушителя после получения доступа к одному из узлов.
Одной из характерных стадий развития компьютерной атаки является горизонтальное перемещение (lateral movement). Под ним понимается совокупность действий, направленных на получение доступа к другим системам внутри уже доступной нарушителю инфраструктуры. В классификации MITRE ATT&CK соответствующие действия объединены в тактику Lateral Movement (TA0008), включающую техники получения доступа к удалённым системам и взаимодействия с ними [4].
Горизонтальное перемещение представляет опасность по нескольким причинам. Во-первых, первоначально скомпрометированный узел может иметь ограниченный доступ, тогда как другие устройства содержат более важные данные или предоставляют дополнительные возможности. Во-вторых, злоумышленник способен использовать штатные протоколы и разрешённые сетевые соединения, внешне не отличающиеся от действий администратора или обычного пользователя. В-третьих, отдельные сетевые события не всегда свидетельствуют о нарушении, поэтому требуется анализ их совокупности.
Существующие подходы к обнаружению сетевых атак включают сигнатурные, статистические, поведенческие и основанные на машинном обучении методы; их выбор зависит от наблюдаемых признаков и условий эксплуатации [2, с. 27-33; 3, с. 207-244]. В связи с этим представляет интерес поведенческий анализ сетевых потоков, позволяющий выявлять отклонения от обычной структуры взаимодействия между узлами.
Цель исследования – разработать метод выявления признаков горизонтального перемещения злоумышленника в локальной сети на основе анализа статистических характеристик сетевых потоков и последовательности сетевых соединений.
Постановка задачи соответствует прикладному направлению мониторинга ИБ, включающему сбор, обработку и анализ данных о событиях безопасности [1]. Для достижения поставленной цели необходимо решить следующие задачи:
- Рассмотреть основные признаки горизонтального перемещения, наблюдаемые на сетевом уровне.
- Определить набор параметров сетевых потоков, пригодных для обнаружения подозрительной активности.
- Разработать алгоритм совместного анализа интенсивности соединений, разнообразия целевых узлов и отклонений от типичного поведения источника.
- Определить методику экспериментальной проверки качества обнаружения.
- Рассмотреть ограничения предлагаемого подхода и направления его практического применения.
Объектом исследования являются процессы сетевого взаимодействия узлов локальной вычислительной сети. Предметом исследования выступают методы выявления аномальных последовательностей сетевых соединений, потенциально связанных с горизонтальным перемещением нарушителя.
Особенности горизонтального перемещения в локальной сети Горизонтальное перемещение обычно осуществляется после получения первоначального доступа к одному из узлов информационной системы. В дальнейшем нарушитель может исследовать доступные ресурсы, устанавливать соединения с другими устройствами, использовать удалённые службы и пытаться закрепиться на новых узлах.
В сетевой телеметрии такие действия могут проявляться в виде следующих признаков:
- увеличение количества уникальных внутренних узлов, с которыми взаимодействует один источник;
- появление соединений с ранее нехарактерными для данного устройства сетевыми службами;
- последовательное обращение к нескольким узлам за короткий промежуток времени;
- изменение распределения исходящих соединений по портам и протоколам;
- рост числа неуспешных или быстро завершающихся соединений;
- возникновение новых связей между сегментами сети, которые ранее практически не взаимодействовали.
При этом ни один из перечисленных признаков не может самостоятельно служить достаточным основанием для признания активности вредоносной. Например, массовые обращения к рабочим станциям могут быть связаны с инвентаризацией сети, обновлением программного обеспечения или действиями администратора.
Следовательно, задача обнаружения заключается не в поиске одного подозрительного соединения, а в выявлении сочетания признаков, отклоняющегося от обычного поведения конкретного узла и соответствующего возможному сценарию развития атаки.
Для описания исследуемого процесса целесообразно использовать следующую последовательность:
- Получение первоначального доступа к узлу сети.
- Установление соединений с внутренними ресурсами, которые ранее не использовались данным узлом.
- Формирование новых связей с другими устройствами.
- Повторение аналогичных действий в отношении нескольких узлов.
- Возможное обращение к критически важным системам.
Указанная последовательность является обобщённой моделью. В реальных условиях отдельные этапы могут отсутствовать, выполняться в другом порядке или быть распределены во времени.
Анализ сетевых потоков как источник информации об атаках
В настоящей статье термин «сетевой поток» используется в широком прикладном смысле – как запись о сетевом взаимодействии, агрегирующая параметры обмена между конечными точками. В зависимости от формата данные могут содержать адреса и порты источника и назначения, транспортный протокол, время начала и продолжительность взаимодействия, количество пакетов и объём переданных данных. Состав полей зависит от технологии сбора: например, Zeek conn.log и записи NetFlow/IPFIX не являются полностью взаимозаменяемыми форматами [5].
Например, система сетевого мониторинга Zeek формирует журнал conn.log, в котором могут регистрироваться адреса и порты взаимодействующих узлов, транспортный протокол, временные характеристики, состояние соединения, число пакетов и объём данных [5]. Эти сведения позволяют анализировать структуру сетевого обмена без обязательного сохранения содержимого каждого пакета. При этом журнал conn.log не следует отождествлять со всеми форматами потоковой телеметрии NetFlow/IPFIX: состав полей зависит от источника данных.
Для решения поставленной задачи предлагается использовать следующие группы признаков:
Количественные признаки:
- общее число соединений, инициированных узлом за интервал наблюдения;
- количество уникальных внутренних адресов назначения;
- количество уникальных портов назначения;
- доля неуспешных или незавершённых соединений, если используемый источник данных позволяет её определить.
Временные признаки:
- средняя частота установления соединений;
- изменение интенсивности обращений к внутренним узлам;
- концентрация соединений в коротких временных интервалах;
- повторяемость обращений к различным узлам.
Топологические признаки:
- количество новых связей с внутренними узлами;
- доля соединений с узлами, с которыми источник ранее не взаимодействовал;
- изменение числа затрагиваемых сетевых сегментов;
- отклонение текущего набора связей от исторического профиля устройства.
Контекстные признаки:
- принадлежность источника к рабочей станции, серверу или административному узлу;
- допустимые для данной категории устройств направления соединений;
- установленное расписание административных работ;
- наличие разрешённых задач инвентаризации, мониторинга или обновления программного обеспечения.
Использование контекстных признаков позволяет снизить вероятность ложных срабатываний. Например, большое число внутренних соединений для сервера управления может быть нормальным явлением, тогда как аналогичное поведение пользовательской рабочей станции требует дополнительного анализа.
Необходимо учитывать, что сетевые потоки не всегда позволяют определить фактический результат удалённого доступа. Они отражают наблюдаемую сетевую активность, но не подтверждают сами по себе выполнение команд на целевом узле, получение привилегий или компрометацию системы.
Предлагаемый метод выявления горизонтального перемещения
В рамках исследования предлагается метод, основанный на объединении трёх основных составляющих: количественного анализа сетевых соединений, оценки отклонения поведения узла от базового профиля и анализа появления новых связей между устройствами.
Отличительной особенностью предлагаемого подхода является рассмотрение не отдельного события, а совокупности признаков за скользящий интервал времени с учётом роли источника в сети.
Формирование исходных данных
На первом этапе система получает записи сетевых потоков от средств мониторинга. Для каждой записи формируется набор параметров:
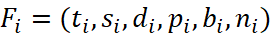 , (1)
Где:
 – время начала соединения;
 – адрес источника;
 – адрес назначения;
 – порт назначения и транспортный протокол;
 – объём переданных данных;
 – количество пакетов, если этот параметр доступен.
При необходимости в набор включаются сведения о длительности соединения и его состоянии.
Далее выполняется фильтрация некорректных записей, унификация форматов времени и адресов, а также исключение соединений, которые не относятся к исследуемой внутренней сети. При этом исключения должны задаваться явно, чтобы не удалить события, имеющие значение для выявления атаки.
Расчёт признаков в скользящем окне
Пусть для каждого узла рассматривается временное окно продолжительностью  . Внутри окна рассчитываются три основных показателя.
Первый показатель характеризует интенсивность обращений к различным внутренним узлам:
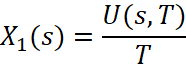 , (2)
Где  – число уникальных внутренних узлов назначения, к которым источник
 обращался за время
 .
Второй показатель отражает долю новых связей:
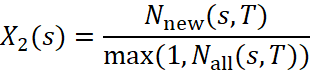 , (3)
Где  – число соединений с узлами, отсутствовавшими в базовом профиле источника, а
 – общее число соединений с внутренними узлами за рассматриваемый интервал.
Третий показатель характеризует разнообразие портов назначения:
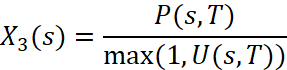 , (4)
Где  – количество различных портов назначения, наблюдавшихся в окне.
Показатели  ,
 и
 характеризуют разные стороны поведения источника. Первый позволяет обнаружить увеличение числа затрагиваемых узлов, второй – появление новых связей, третий – изменение разнообразия используемых служб.
Однако их значения зависят от назначения устройства и особенностей сети. Поэтому непосредственное использование одинаковых порогов для всех узлов может приводить к большому количеству ложных срабатываний.
Формирование базового профиля поведения
Для каждого источника необходимо сформировать базовый профиль, описывающий типичное сетевое поведение. Он может строиться на основе исторических данных за период, в течение которого отсутствуют известные инциденты и существенные изменения конфигурации сети.
В качестве базовых характеристик могут использоваться медиана, межквартильный размах и частота появления отдельных типов соединений. Медиана менее чувствительна к единичным экстремальным значениям, чем среднее арифметическое.
Для количественного признака  предлагается рассчитывать робастную оценку отклонения:
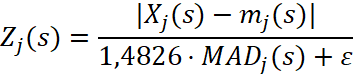 , (5)
Где  – медианное значение признака в базовом профиле,
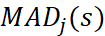 – медиана абсолютных отклонений от медианы, а
 – небольшая положительная константа, предотвращающая деление на ноль.
Чем выше значение  , тем сильнее наблюдаемое поведение отличается от типичного. При этом конкретный порог отклонения должен определяться в ходе экспериментальной проверки, а не задаваться произвольно как универсальный для любой сети.
Для новых или редко используемых устройств, по которым недостаточно исторических данных, целесообразно применять профиль соответствующей категории устройств. Например, пользовательскую рабочую станцию можно сравнивать с другими рабочими станциями того же подразделения, а не с серверами.
Расчёт интегрального показателя подозрительности
Для объединения признаков предлагается использовать взвешенную сумму нормализованных показателей:
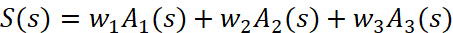 , (6)
Где:
 – нормализованное отклонение интенсивности обращений к внутренним узлам;
 – нормализованное отклонение доли новых связей;
 – нормализованное отклонение разнообразия портов;
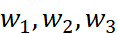 – весовые коэффициенты, сумма которых равна единице.
Перед объединением признаки должны быть приведены к сопоставимой шкале, например преобразованы в диапазон от 0 до 1. Это предотвращает ситуацию, при которой признак с большим числовым диапазоном автоматически получает чрезмерное влияние на итоговую оценку.
Для определения уровня риска вводятся два порога:  и
 , где
 .
При 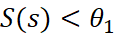 активность рассматривается как не имеющая выраженных отклонений. При значении от
 до
 формируется предупреждение, требующее дополнительной проверки. При превышении
 событие получает высокий приоритет для расследования.
Высокая оценка не означает, что атака доказана. Она указывает на необходимость проверить сетевую активность с использованием дополнительных источников данных.
Учёт последовательности сетевых событий
Однократное увеличение количества соединений не всегда свидетельствует о горизонтальном перемещении. Более информативной может быть последовательность, в которой один узел начинает взаимодействовать с несколькими новыми устройствами, а затем появляются дополнительные связи с другими частями сети.
Для учёта такой последовательности предлагается анализировать граф сетевых взаимодействий. Вершинами графа являются внутренние узлы, а направленными рёбрами – наблюдаемые соединения между ними.
Если за определённый интервал у источника появляется большое количество новых исходящих связей, это изменение отмечается в графе. Затем определяется, является ли оно нетипичным для данного устройства и сопровождается ли изменением используемых портов, частоты соединений и охвата сетевых сегментов.
Таким образом, графовый анализ дополняет статистические признаки и позволяет рассматривать сетевую активность в контексте структуры локальной сети.
Предлагаемый метод не требует обязательного применения нейронных сетей. Его потенциальные преимущества – относительная простота реализации, возможность объяснить причины формирования предупреждения и отсутствие необходимости в большом размеченном наборе данных для первоначального построения базового профиля. Это проектные характеристики предлагаемой схемы, а не подтверждённые экспериментом преимущества; их необходимо проверить сравнительным испытанием. Общие исследования методов обнаружения сетевых атак показывают, что результаты существенно зависят от выбранных признаков, данных и условий оценки [2, с. 27-33; 3, с. 207-244]. Вместе с тем качество результата зависит от полноты телеметрии, корректности базового профиля и выбранных порогов.
Алгоритм работы системы обнаружения
На основе предложенного метода можно разработать программный модуль, который обрабатывает записи сетевых потоков и формирует предупреждения при выявлении подозрительной активности.
Общая последовательность работы системы включает следующие этапы:
- Получение записей сетевых потоков от средства мониторинга.
- Проверка корректности данных и выделение внутренних соединений.
- Группировка соединений по источнику и временным интервалам.
- Расчёт количественных, временных и топологических признаков.
- Сравнение текущих признаков с базовым профилем соответствующего узла.
- Расчёт интегрального показателя подозрительности.
- Формирование предупреждения с указанием наиболее значимых отклонений.
- Передача результатов специалисту по информационной безопасности для дополнительной проверки.
Обобщённый алгоритм представлен ниже:
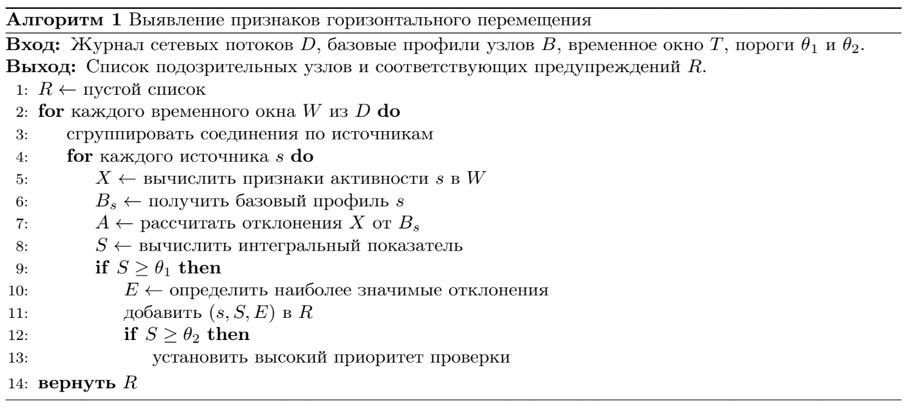
Рис.
Представленный алгоритм является концептуальной схемой (рис.). Для программной реализации необходимо определить способ нормализации признаков, обработку отсутствующих данных, правила формирования базовых профилей и механизм выбора пороговых значений.
При формировании предупреждения целесообразно сохранять не только итоговую оценку, но и её составляющие. Например, специалист должен видеть, что подозрительность обусловлена ростом количества новых внутренних связей, увеличением числа уникальных портов или резким изменением привычной структуры сетевого обмена. Это повышает объяснимость работы системы и облегчает проверку предупреждений.
В качестве источника данных может применяться Zeek, формирующий журнал сетевых соединений [5], либо совместимое средство мониторинга. При использовании NetFlow/IPFIX необходимо адаптировать этап предварительной обработки к полям конкретного экспортёра. Возможна также обработка потоковых записей, полученных с использованием NetFlow, IPFIX или другого совместимого механизма телеметрии. Конкретный набор доступных признаков будет зависеть от формата данных и конфигурации средства мониторинга.
Методика экспериментального исследования
Для оценки эффективности предлагаемого метода необходимо провести эксперимент, позволяющий сравнить его работу при обычной сетевой активности и при наличии признаков горизонтального перемещения. Эксперимент рекомендуется выполнять в изолированной лабораторной сети или на заранее подготовленных наборах данных. Это позволит обеспечить воспроизводимость результатов и исключить воздействие испытаний на рабочую инфраструктуру.
Подготовка исходных данных
В качестве одного из возможных источников данных можно рассмотреть CIC-IDS2017 – исследовательский набор, разработанный для оценки систем обнаружения вторжений и включающий обычный трафик и размеченные сценарии атак [7, с. 108-116; 8]. Однако данный набор не следует автоматически считать полноценным эталоном горизонтального перемещения: состав сценариев и наличие достаточной разметки именно для исследуемого поведения необходимо проверить отдельно.
Более подходящим вариантом для проверки предложенного метода будет набор данных, содержащий последовательности соединений между внутренними узлами, временные метки и достоверную разметку исследуемых событий. При отсутствии такого набора допускается создать контролируемую лабораторную среду и сформировать собственную выборку обычной и тестовой активности.
В экспериментальную выборку следует включить:
- обычные пользовательские соединения между узлами;
- штатную работу серверов и административных служб;
- плановые обращения средств мониторинга и обновления программного обеспечения;
- контролируемые сценарии появления нетипичных связей между внутренними узлами;
- примеры активности, не связанной с атакой, но имеющей сходные статистические признаки.
Последний пункт особенно важен, поскольку большое количество соединений может возникать не только при действиях нарушителя, но и при выполнении легитимных административных задач.
Данные необходимо разделить на обучающую или калибровочную и тестовую части с учётом времени и принадлежности событий к конкретным сценариям. Нельзя допускать попадания практически одинаковых фрагментов одного сценария одновременно в обе части: это может привести к завышению оценки эффективности.
Сравниваемые методы
Для определения практической ценности предлагаемого подхода рекомендуется сравнить три варианта обнаружения:
- Метод А – обнаружение по фиксированному порогу. Предупреждение формируется при превышении заданного количества уникальных внутренних узлов назначения за временное окно.
- Метод Б – обнаружение по отклонению от базового профиля. Оценивается изменение количественных характеристик соединений относительно типичного поведения устройства.
- Метод В – предлагаемый комбинированный метод. Совместно анализируются отклонение от базового профиля, доля новых связей и разнообразие портов с учётом роли источника в сети.
Все методы должны оцениваться на одинаковой тестовой выборке и при сопоставимых условиях. Пороговые значения необходимо подбирать на калибровочной части данных, а затем фиксировать до начала итогового тестирования.
Критерии оценки
Для количественной оценки качества обнаружения используются следующие показатели:
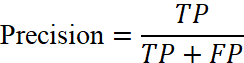 , (7)
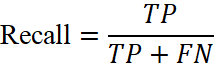 , (8)
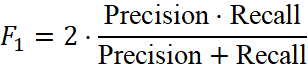 , (9)
Где  – число правильно обнаруженных положительных случаев;
 – число ложных срабатываний;
 – число пропущенных положительных случаев. При расчёте метрик единицей оценки (отдельное соединение, временное окно или сценарий атаки) необходимо определить заранее и применять одинаково ко всем сравниваемым методам.
Показатель Precision отражает долю корректных обнаружений среди всех сформированных предупреждений. Recall характеризует долю выявленных случаев среди всех известных случаев подозрительной активности.  мера представляет собой гармоническое среднее двух показателей.
Дополнительно следует измерять среднее время обнаружения от начала размеченного сценария до формирования первого предупреждения, а также количество ложных предупреждений за определённый период наблюдения.
Если в выборке преобладает обычная активность, одной точности классификации недостаточно: алгоритм может показывать высокую общую точность, но пропускать значительную часть атак. Поэтому результаты следует оценивать по совокупности перечисленных показателей.
Проверка научной гипотезы
В рамках исследования выдвигается гипотеза: совместное использование признаков отклонения от базового профиля и появления новых сетевых связей позволяет выявлять признаки горизонтального перемещения более качественно, чем применение одного фиксированного порога по количеству соединений.
Для проверки гипотезы необходимо:
- Настроить три сравниваемых метода на калибровочных данных.
- Провести тестирование на ранее не использовавшихся сценариях.
- Рассчитать Precision, Recall,
 – меру, число ложных срабатываний и задержку обнаружения.
- Сравнить результаты при одинаковом допустимом уровне ложных срабатываний.
- Выполнить анализ ошибок, определив сценарии, в которых комбинированный метод не обеспечивает преимуществ.
Гипотеза будет подтверждена в пределах исследуемой выборки, если комбинированный метод покажет устойчивое улучшение выбранных показателей по сравнению с базовыми вариантами. При этом необходимо учитывать различия между сценариями, размер выборки и статистическую неопределённость полученных оценок.
Важно: до проведения эксперимента нельзя утверждать, что предложенный метод уже повысил точность обнаружения или снизил количество ложных срабатываний. Эти положения являются проверяемыми предположениями, а не установленными результатами.
Обсуждение результатов и ограничения метода
Предлагаемый метод обладает рядом практических преимуществ. Во-первых, он ориентирован на сетевую телеметрию и не требует обязательного анализа содержимого передаваемых данных. Во-вторых, использование базового профиля позволяет учитывать различия между рабочими станциями, серверами и административными узлами. В-третьих, объяснимая структура интегрального показателя облегчает анализ причин формирования предупреждения.
Вместе с тем метод имеет существенные ограничения.
Первое ограничение связано с неполнотой сетевого наблюдения. Если часть соединений проходит через участки сети, не охваченные мониторингом, система может не восстановить реальную последовательность взаимодействий между узлами.
Второе ограничение обусловлено изменчивостью нормального поведения сети. Установка нового программного обеспечения, изменение инфраструктуры или выполнение административных работ способны привести к отклонениям от базового профиля. Для уменьшения количества ложных срабатываний необходимо регулярно проверять актуальность профилей и учитывать утверждённые изменения конфигурации.
Третье ограничение заключается в том, что горизонтальное перемещение не всегда сопровождается массовым увеличением количества соединений. Нарушитель может использовать уже разрешённые каналы связи и взаимодействовать с небольшим числом узлов. В таких случаях статистический анализ сетевых потоков может оказаться недостаточным.
Четвёртое ограничение связано с невозможностью достоверно установить факт компрометации исключительно по сетевым признакам. Например, соединение с удалённой службой подтверждает наличие сетевого взаимодействия, но не доказывает успешную аутентификацию или выполнение команд на целевом устройстве.
Для повышения достоверности расследования рекомендуется объединять результаты анализа потоков с журналами аутентификации, событиями операционных систем, данными межсетевых экранов и сведениями о разрешённых административных действиях. Такой подход согласуется с общими рекомендациями по построению систем обнаружения и предотвращения вторжений [6], а также с положениями российского стандарта по организации мониторинга информационной безопасности [1].
Научная новизна и практическая значимость
Предлагаемый авторский вклад на данном этапе состоит в формализации комбинированной схемы выявления признаков горизонтального перемещения, в которой количественные характеристики сетевого обмена рассматриваются совместно с отклонением от базового профиля и появлением новых связей в графе взаимодействий. До сопоставления с существующими методами и проведения эксперимента данное положение корректнее рассматривать как заявляемое отличие метода, а не как доказанную научную новизну.
В отличие от простого обнаружения повышенной сетевой активности, предлагаемый подход учитывает, что одинаковое количество соединений может иметь различное значение для разных категорий устройств. Дополнительное использование доли новых связей позволяет учитывать не только интенсивность обмена, но и изменение структуры сетевых взаимодействий.
При этом заявленная новизна носит предварительный характер. Для обоснования самостоятельного научного вклада необходимо провести обзор существующих исследований, уточнить отличия предлагаемой модели от известных методов поведенческого обнаружения и экспериментально подтвердить преимущества выбранной комбинации признаков.
Практическая значимость заключается в возможности реализации метода в виде программного модуля мониторинга локальной сети. Такой модуль может использоваться для первичной сортировки событий, выделения нетипичных источников и передачи предупреждений в систему управления событиями информационной безопасности (SIEM).
Предлагаемый подход может применяться в учебных лабораториях, корпоративных сетях и иных информационных системах, в которых требуется выявлять подозрительное изменение структуры внутренних соединений. Для инфраструктур с повышенными требованиями к безопасности его целесообразно использовать как дополнительный механизм обнаружения, не заменяющий действующие средства защиты.
Заключение
В статье рассмотрена задача выявления горизонтального перемещения злоумышленника в локальной вычислительной сети на основе анализа сетевых потоков. Показано, что отдельные признаки, такие как увеличение количества соединений или обращение к новым узлам, не обеспечивают достаточной достоверности обнаружения при самостоятельном использовании.
Предложен метод, объединяющий оценку интенсивности сетевых взаимодействий, доли новых связей, разнообразия портов назначения и отклонения наблюдаемого поведения от базового профиля устройства. Дополнительно рассмотрена возможность применения графового представления сети для анализа изменения структуры взаимодействий между узлами.
Разработан концептуальный алгоритм обнаружения, определены основные этапы его реализации и предложена методика экспериментального сравнения с базовыми методами. Для оценки качества предусмотрено использование , , -меры, количества ложных срабатываний и времени обнаружения.
Основным направлением дальнейшей работы является программная реализация алгоритма и проведение эксперимента на размеченных сетевых данных. Это позволит определить оптимальные параметры метода, установить его ограничения и проверить гипотезу о преимуществах совместного анализа поведенческих и топологических признаков.
Таким образом, анализ сетевых потоков может служить одним из инструментов выявления горизонтального перемещения в локальной сети. Наиболее обоснованным представляется его применение в составе комплексной системы мониторинга, объединяющей сетевые данные и информацию от конечных узлов.


